🛡️ SmartHoldem: Quantum Shield. كيف نحمي البلوكتشين من حواسيب المستقبل.
بينما يناقش السوق الرسوم البيانية والتقلبات، فإن تهديداً قادراً على إبطال التشفير الكلاسيكي ينضج في مختبرات عمالقة التقنية. خوارزمية شور على حاسوب كمومي قوي بما يكفي قد تكسر ECDSA (المنحنيات الإهليلجية) - الأساس الرياضي الذي تُبنى عليه المحافظ والمعاملات لمعظم البلوكتشينات، بما في ذلك SmartHoldem، اليوم.
نحن لا ننتظر "اليوم X" الافتراضي. دمج التشفير ما بعد الكمومي (PQC) في منظومة SmartHoldem قد بدأ بالفعل. فيما يلي تفصيل لخارطة طريقنا لعصر ما بعد الكمومي.
1. ما هي الثغرة الرئيسية في الشبكات الحديثة؟
يعتمد تشفير البلوكتشين على الدوال أحادية الاتجاه: من السهل توليد مفتاح عام من مفتاح خاص، لكن من المستحيل عملياً عكس العملية على الحواسيب الكلاسيكية. الخوارزميات الكمومية تكسر هذا النموذج. إذا حصل فاعل خبيث على وصول إلى بنية كمومية قوية بما يكفي، تصبح آلية توليد المفاتيح "شفافة." في هذه الظروف، حتى كلمة مرور قوية لن تنقذك، لأن الثغرة تكمن في الأساس الرياضي نفسه، وليس في بيانات المستخدم.
2. الترسانة: أي الخوارزميات نختار؟
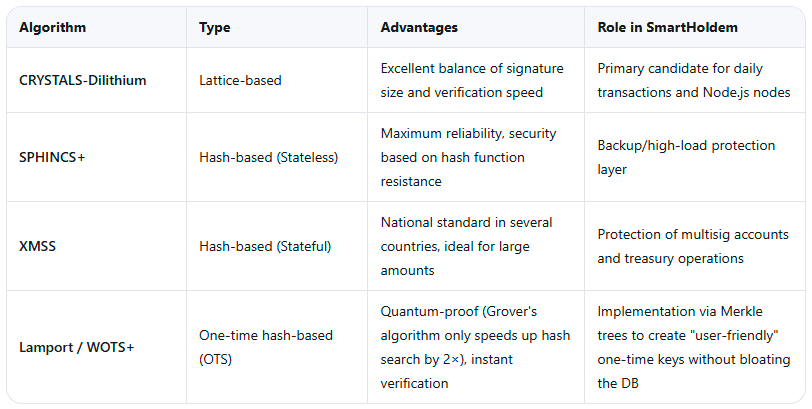
تطوير التشفير من الصفر هو مخاطرة غير مبررة دون سنوات من التدقيق المستقل. SmartHoldem يتوافق مع المرشحين النهائيين من مسابقة توحيد معايير NIST والمخططات المختبرة زمنياً:
3. خطة التنفيذ: النموذج الهجين
نحن نستبعد التفرعات الصلبة المفاجئة والهجرة القسرية. سيكون الانتقال تدريجياً وسلساً:
المرحلة 1: التواقيع الهجينة
سيتم توقيع المعاملات في نفس الوقت باستخدام خوارزمية ECDSA الكلاسيكية وخوارزمية PQC جديدة (مثل Dilithium). حتى لو تم اختراق إحدى الطريقتين، ستحافظ الطريقة الأخرى على الحماية.
المرحلة 2: تحديث STH-Core
بما أن عقدة SmartHoldem مكتوبة بلغة TypeScript/Node.js، سنقوم بتكامل مكتبات PQC مُحسّنة بلغة Rust أو C++ عبر node-addon-api. هذا يحافظ على معدل المعالجة العالي لشبكة DPoS دون التضحية بالقوة التشفيرية.
المرحلة 3: العناوين الكمومية
إدخال نوع جديد من العناوين بمفاتيح عامة ممتدة مقاومة للتحليل الكمومي. سيتمكن المستخدمون من نقل الأموال تدريجياً إلى محافظ "آمنة كمومياً".
4. الميزة القاتلة: Quantum Shield هجين عبر التوقيع الثاني
على عكس العديد من الشبكات التي سيتعين على مستخدميها إنشاء محافظ جديدة ونقل الأصول على نطاق واسع، يستغل SmartHoldem ميزة معمارية فريدة — آلية التوقيع الثاني.
كيف يعمل:
- عنوان في SmartHoldem يتكوّن من تجزئة المفتاح العام الأول.
- عند تفعيل التوقيع الثاني، يُسجَّل مفتاح عام ثانٍ على سلسلة الكتل.
- نستبدل توليد هذا المفتاح الثاني من ECDX بخوارزمية ما بعد الكمومية.
النتيجة: لا تحتاج إلى تغيير محفظتك. عند تفعيل العبارة الثانية، يطبّق النظام تلقائياً "قفل ما بعد الكمومية" على حسابك. يبقى عنوانك كما هو، وتبقى عملاتك في مكانها تماماً كما كانت لسنوات، لكن الآن محمية بطبقة تشفيرية ثانية. حتى لو حاسوب كمومي حساب مفتاحك الخاص الأول، لا يمكنه إرسال معاملة دون توقيع ثانٍ صالح (مقاوم للكم). سترفض عقدة SmartHoldem المحاولة ببساطة.
للمستخدمين على توقيع واحد: ستحتاج إما إلى تفعيل توقيع ثانٍ (ما يُفعّل الحماية الكمومية فوراً) أو نقل الأموال إلى أنواع العناوين الجديدة عند إصدارها.
5. التفاصيل التقنية وحماية الشبكة
- المندوبون تحت الحماية: في شبكة DPoS، يوقّع المندوبون الكتل. تزوير تواقيعهم يهدد سلامة سلسلة الكتل بأكملها. تطبيق PQC على مستوى البروتوكول يجعل SmartHoldem "قلعة رقمية" مقاومة لتزييف الإجماع.
- حجم المعاملة: مخططات التجزئة (Lamport/SPHINCS+) تولّد تواقيح بحجم الكيلوبايت. سيتم تكييف منطق العقدة لمعالجة المعاملات "الثقيلة" بشكل صحيح دون فقدان سرعة المزامنة.
- تحسين OTS: لتجنب تضخيم سلسلة الكتل، سيتم تجميع المفاتيح أحادية الاستخدام في أشجار Merkle. بالنسبة للمستخدم، يبدو الأمر كمحفظة مألوفة، لكن على المستوى الرياضي، يُستخدم كل مفتاح مرة واحدة فقط ويُعطَّل بعد التوقيع.
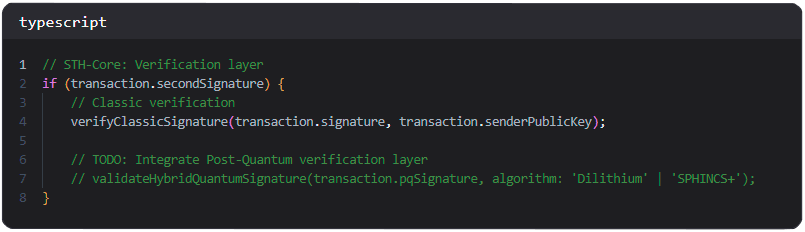
الكود قيد التطوير
نحن نجهّز بالفعل البنية التحتية لطبقة التحقق الجديدة. إليك لمحة عن شكل التكامل في النواة:
التفوق الكمومي ليس نهاية التشفير، بل مرحلته التطورية التالية.
SmartHoldem لا تتكيف بأثر رجعي. نحن نبني أساس المستقبل اليوم. نحن نختار رياضيات لا يمكن "حلها" بالقوة الغاشمة وندمجها مباشرة في نواة شبكة DPoS الخاصة بنا.
المستقبل موجود بالفعل. وهو محمي.