🛡️ SmartHoldem: Quantum Shield. วิธีที่เราปกป้อง Blockchain จากคอมพิวเตอร์แห่งอนาคต
ในขณะที่ตลาดกำลังพูดถึงกราฟและความผันผวน ภัยคุกคามที่สามารถทำลายการเข้ารหัสแบบคลาสสิกได้กำลังเติบโตอยู่ในห้องปฏิบัติการของยักษ์ใหญ่ด้านเทคโนโลยี อัลกอริทึมของ Shor บนควอนตัมคอมพิวเตอร์ที่มีพลังเพียงพออาจทำลาย ECDSA (เส้นโค้งวงรี) ซึ่งเป็นรากฐานทางคณิตศาสตร์ที่กระเป๋าเงินและธุรกรรมของบล็อกเชนส่วนใหญ่ รวมถึง SmartHoldem ถูกสร้างขึ้นในปัจจุบัน
เราไม่ได้รอ "วัน X" ที่สมมติไว้ การบูรณาการ Post-Quantum Cryptography (PQC) เข้ากับระบบนิเวศ SmartHoldem ได้เริ่มต้นขึ้นแล้ว ด้านล่างคือรายละเอียดของ roadmap ของเราสำหรับยุคหลังควอนตัม
1. จุดอ่อนหลักของเครือข่ายสมัยใหม่คืออะไร?
การเข้ารหัสของบล็อกเชนพึ่งพาฟังก์ชันทางเดียว: ง่ายต่อการสร้าง public key จาก private key แต่แทบจะเป็นไปไม่ได้ที่จะย้อนกลับบนคอมพิวเตอร์คลาสสิก อัลกอริทึมควอนตัมทำลายพาราดิมนี้อย่างสิ้นเชิง หากผู้ไม่หวังดีเข้าถึงควอนตัมสแต็กที่มีพลังเพียงพอ กลไกการสร้างคีย์จะกลายเป็น "โปร่งใส" ในสภาวะเหล่านี้ แม้แต่รหัสผ่านที่แข็งแกร่งก็ไม่สามารถช่วยคุณได้ เนื่องจากจุดอ่อนอยู่ที่รากฐานทางคณิตศาสตร์เอง ไม่ใช่ข้อมูลของผู้ใช้
2. อาวุธ: เราเลือกอัลกอริทึมใด?
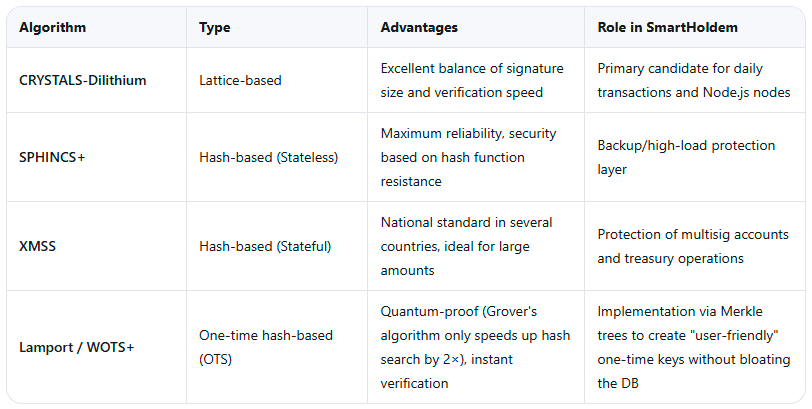
การพัฒนาการเข้ารหัสขึ้นใหม่ตั้งแต่ต้นเป็นความเสี่ยงที่ไม่สมเหตุสมผลหากไม่มีเวลาหลายปีในการตรวจสอบอิสระ SmartHoldem กำลังปรับให้สอดคล้องกับผู้เข้ารอบสุดท้ายจากการแข่งขันมาตรฐานของ NIST และสคีมาที่ผ่านการทดสอบตามกาลเวลา:
3. แผนการนำไปใช้: โมเดลไฮบริด
เราตัดตัวเลือกการ Hard Fork แบบกะทันหันและการบังคับย้ายออก การเปลี่ยนผ่านจะเป็นไปอย่างค่อยเป็นค่อยไปและไร้รอยต่อ:
ขั้นที่ 1: การลงนามแบบไฮบริด
ธุรกรรมจะถูกลงนามพร้อมกันด้วย ECDSA แบบคลาสสิกและอัลกอริทึม PQC ตัวใหม่ (เช่น Dilithium) แม้วิธีใดวิธีหนึ่งจะถูกเจาะ ระบบอีกวิธีหนึ่งจะยังคงให้การปกป้อง
ขั้นที่ 2: อัปเดต STH-Core
เนื่องจาก SmartHoldem node เขียนด้วย TypeScript/Node.js เราจะบูรณาการไลบรารี PQC ที่ได้รับการปรับให้เหมาะสมใน Rust หรือ C++ ผ่าน node-addon-api สิ่งนี้รักษา throughput สูงของเครือข่าย DPoS โดยไม่ต้องแลกกับความแข็งแกร่งของระบบเข้ารหัส
ขั้นที่ 3: ที่อยู่ควอนตัม
การแนะนำประเภทที่อยู่ใหม่ที่มี public key ขยายที่ต้านทานการวิเคราะห์ควอนตัม ผู้ใช้จะสามารถโอนเงินไปยังกระเป๋าเงิน "Quantum-Safe" ได้อย่างค่อยเป็นค่อยไป
4. ฟีเจอร์เด่น: Quantum Shield แบบไฮบริดผ่านลายเซ็นที่สอง
ต่างจากเครือข่ายหลายแห่งที่ผู้ใช้ต้องสร้างกระเป๋าเงินใหม่และโอนสินทรัพย์จำนวนมาก SmartHoldem ใช้ประโยชน์จากฟีเจอร์สถาปัตยกรรมที่เป็นเอกลักษณ์ — กลไกลายเซ็นที่สอง
ทำงานอย่างไร:
- ที่อยู่บน SmartHoldem ถูกสร้างจาก hash ของ public key ตัวแรก
- เมื่อเปิดใช้งานลายเซ็นที่สอง public key ตัวที่สองจะถูกบันทึกบน blockchain
- เราแทนที่การสร้าง key ตัวที่สองจาก ECDSA ด้วยอัลกอริทึม post-quantum
ผลลัพธ์: คุณไม่จำเป็นต้องเปลี่ยนกระเป๋าเงิน เมื่อคุณเปิดใช้งานรหัสผ่านที่สอง ระบบจะทำการ "post-quantum lock" บัญชีของคุณโดยอัตโนมัติ ที่อยู่ของคุณยังคงเหมือนเดิม เหรียญของคุณยังคงอยู่ที่เดิมเหมือนที่เคยเป็นมาหลายปี แต่ตอนนี้它们ได้รับการปกป้องด้วยชั้นการเข้ารหัสที่สอง แม้คอมพิวเตอร์ควอนตัมจะคำนวณ private key ตัวแรกของคุณได้ ก็ไม่สามารถส่งธุรกรรมได้หากไม่มีลายเซ็นที่สอง (ต้านทานควอนตัม) ที่ถูกต้อง SmartHoldem node จะปฏิเสธการพยายามดังกล่าวอย่างง่าย
สำหรับผู้ที่ใช้ลายเซ็นเดียว: คุณต้องเปิดใช้งานลายเซ็นที่สอง (ซึ่งเปิดใช้งานการปกป้องควอนตัมทันที) หรือโอนเงินไปยังประเภทที่อยู่ใหม่เมื่อมีการเปิดตัว
5. รายละเอียดทางเทคนิคและการปกป้องเครือข่าย
- Delegates ใต้การปกป้อง: ในเครือข่าย DPoS, delegates ลงนามบล็อก การปลอมแปลงลายเซ็นของพวกเขาคุกคามความสมบูรณ์ของ blockchain ทั้งระบบ การนำ PQC มาใช้ในระดับโปรโตคอลทำให้ SmartHoldem เป็น "ป้อมปราการดิจิทัล" ที่ต้านทานการปลอมแปลง consensus
- ขนาดธุรกรรม: ระบบที่ใช้ hash (Lamport/SPHINCS+) สร้างลายเซ็นที่มีขนาดเป็นกิโลไบต์ ตรรกะของ node จะถูกปรับให้สามารถประมวลผลธุรกรรม "หนัก" ได้อย่างถูกต้องโดยไม่สูญเสียความเร็ว sync
- การปรับให้เหมาะสม OTS: เพื่อหลีกเลี่ยงการบวมของ blockchain, one-time keys จะถูกรวบรวมเป็น Merkle trees สำหรับผู้ใช้งาน ดูเหมือนกระเป๋าเงินที่คุ้นเคย แต่ในระดับคณิตศาสตร์ แต่ละ key ถูกใช้เพียงครั้งเดียวและหมดอายุหลังการลงนาม
โค้ดที่กำลังพัฒนา
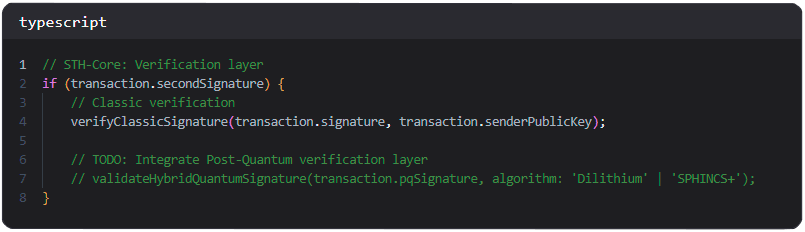
เรากำลังเตรียมโครงสร้างพื้นฐานสำหรับชั้นการตรวจสอบใหม่ นี่คือภาพรวมของการบูรณาการใน core:
ความเหนือชั้นของควอนตัมไม่ใช่จุดสิ้นสุดของวิทยาการเข้ารหัสลับ แต่เป็นขั้นวิวัฒนาการถัดไป
SmartHoldem ไม่ได้ปรับตัวย้อนหลัง เราวางรากฐานสำหรับอนาคตตั้งแต่วันนี้ เราเลือกคณิตศาสตร์ที่ไม่สามารถ "แก้" ได้ด้วย brute force และบูรณาการมันเข้าไปในแกนกลางของเครือข่าย DPoS ของเราโดยตรง
อนาคตมาถึงแล้ว และมันปลอดภัย