SmartHoldem · Web 4.0 生态系统
SmartHoldem 区块链: Web 4.0 与后量子 安全性
创新型 DPoS 区块链基础设施
SmartHoldem 是 Web 4.0 的去中心化信任与结算层。从底层以 Rust 全面重写,提供内置 NAT 穿透与量子抗性的 P2P 架构。
悬停查看节点。家用或服务器。同一网格。
速度与规模
为速度和规模而生
SmartHoldem 全新的 Rust 核心突破了传统区块链的性能瓶颈:Node.js 与 PostgreSQL 的局限被优化引擎与 Sled DB 所取代,实现闪电般的同步速度与超大吞吐量。
毫秒级区块处理
包含 500 笔交易的区块可在约 50 ms 内完成验证与应用。依托 BFT 最终性机制与并行处理,网络在仅 1 个时隙(约 8 秒)内实现绝对且不可逆的最终确认。
真正的无服务器可扩展性
由 Iroh P2P 协议驱动,无需依赖任何中心化云服务商,您可自行运行节点。任何笔记本电脑、Raspberry Pi 或 ARM64 移动设备均可成为完整的验证节点,即使在 NAT 后方、无需静态 IP 也能正常运行。
环保节能,轻量高效
完整验证节点现仅需约 800 MB 内存即可运行。DPoS 与 Rust 零成本抽象的结合,使其成为现有网络中能耗最低的区块链之一。
基准测试
性能基准
针对全新 Rust 核心的真实负载测试,证实其具备企业级、Visa 级别的可扩展性。
性能源于实测,而非单纯声称。以下基准测试数据基于 Rust + Sled 架构,结合并行签名验证(Rayon)与优化加密流水线得出:
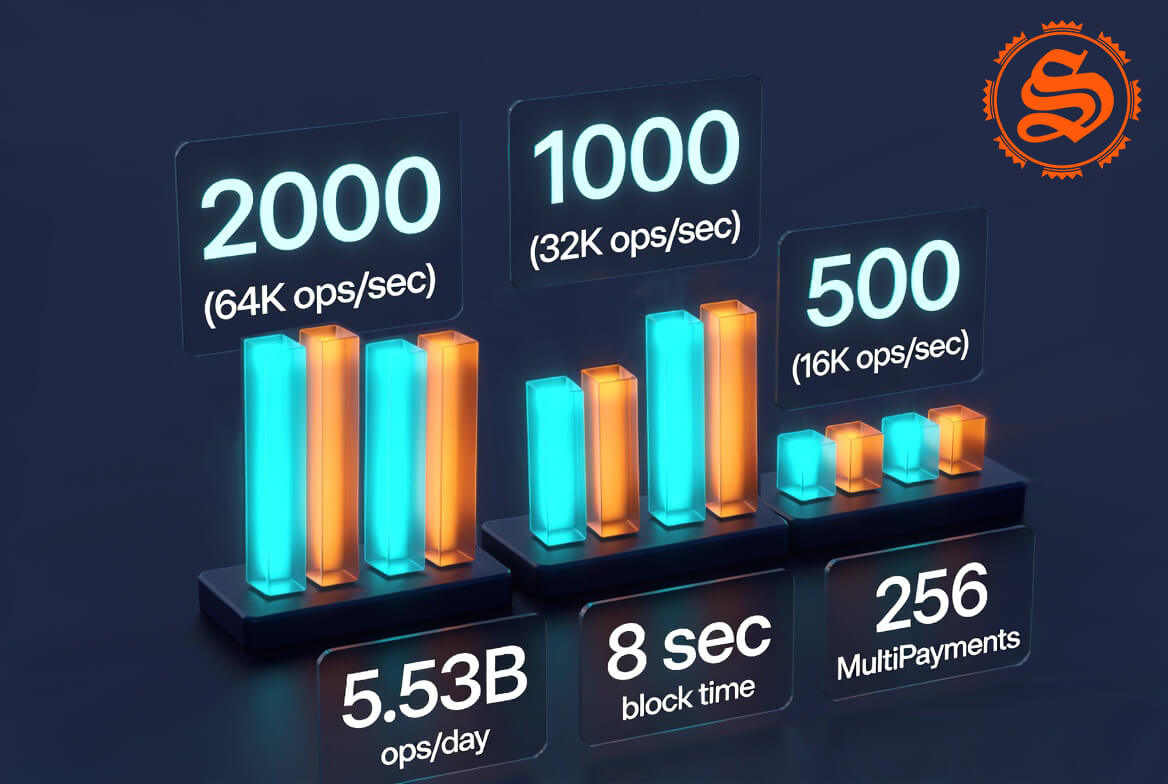
256
每笔交易的 MultiPayments
5.53B
每日操作数(峰值)
| 配置 | 每秒操作数 | 每小时操作数 | 每日操作数 |
|---|---|---|---|
| 2000 TX/block (MultiPayments) | 64,000 | 230.4M | 5.53B |
| 1000 TX/block (MultiPayments) | 32,000 | 115.2M | 2.76B |
| 500 TX/block (MultiPayments) | 16,000 | 57.6M | 1.38B |
底层技术
技术栈
核心区块链引擎
- 编程语言: 100% Rust,支持并行签名验证(Rayon),具备内存安全性与零成本抽象。
- 数据库: 内嵌 Sled 键值存储,配合 zstd 压缩,可在约 ~8 GB 空间内存储 11.7M+ 个区块,取代了旧有的 PostgreSQL 依赖。
- 共识机制: 采用 DPoS 机制,设有 21 个活跃委托人,并通过 BFT 终局性组件进行增强(在 1 个时隙内实现确定性终局)。
- 密码学: 混合安全模型:经典 secp256k1(BIP-Schnorr)与后量子 ML-DSA-44(NIST FIPS 204)相结合,通过 Quantum Shield 提供双重保障。
API、SDK 与 SmartNet
- 开发者桥接: 为 Tauri dApps 提供原生 window.smartholdem IPC 接口,支持对签名、P2P 存储及网络状态进行安全的沙箱化访问。
- 可编程对象: 原生支持 SmartObjects 与代币,涵盖注册表、发行等功能,零智能合约开销,无 EVM 风险。
- 数据存储: 采用 BLAKE3 内容寻址验证,元数据锚定在链上的 SmartNetData 中,确保绝对完整性,无需任何外部索引器。
- API 与 SDK: 100% 向后兼容的 RESTful API 与 SDK,支持实时 QUIC 推送流,实现即时更新,无需轮询。
Web 4.0 P2P 传输层
- 网络协议: 基于 Iroh(QUIC/UDP)构建,提供加密的多路复用连接,原生支持 NAT 穿透与打洞技术。节点无需静态 IP,即可在家用路由器后方生成并同步区块。
- 网络拓扑: 双栈架构:主要通信通过去中心化的 Iroh 网格进行,同时保留基于 WebSocket/Protobuf 的传统桥接(port 4001),专门用于与服务器节点的向后兼容。
- 去中心化节点发现: 节点发现依赖 Mainline DHT、本地 mDNS 及经密码学签名的对等地址簿,彻底消除对中心化 DNS 或公共中继服务的依赖。
真正的去中心化
由社区治理,而非公司
去中心化是基础。SmartHoldem DPoS 区块链是不可变的,所有操作都是不可逆的。任何交易都可以随时在区块浏览器上或通过 API 透明地查看。
民主投票
验证者根据声誉而非中心化控制来选择。
无冻结代币
用户使用其余额的力量投票。代币完全由用户控制。
问责制
任何 STH 持有者都可以投票、选举或取消委托人。无效的委托人会被社区迅速替换。
所有权
持有 >1 STH 即可在网络上获得完整的投票权。
委托人制度
TOP 21:保护网络
代理人(又称见证人或区块生产者)负责验证交易、创建新区块并保护 SmartHoldem 网络的安全。他们无法篡改或干预交易数据。
21
TOP 中的活跃委托人
8s
平均区块时间
100%
社区投票选出
0%
中心化控制
委托制度竞争非常激烈。委托人可以随时进出 TOP 21。这种可持续的机制为新委托人提供了证明自己并吸引社区关注的机会。
经济学
可持续奖励。零通胀产出。
SmartHoldem (DPoS) 区块链中没有 无产出。委托人仅从交易费中获得奖励,确保通缩、可持续的经济模型。
签署区块的委托人获得该区块中交易的 所有网络费用。
委托人如何赚取
500 STH
每个区块(最高)
一个区块中的 500 笔标准交易 → 最多赚取 500 STH。
10,000 STH
注册费
委托人注册交易 → 赚取 10,000 STH。
500 STH
代币发行
50% 手续费被销毁
每次新 Web4 原生代币发行,代理人均可获得相应奖励。
高级交易类型
SmartHoldem 支持丰富的交易类型生态系统,产生多样化的手续费收入:
参与
成为 SmartHoldem 委托人
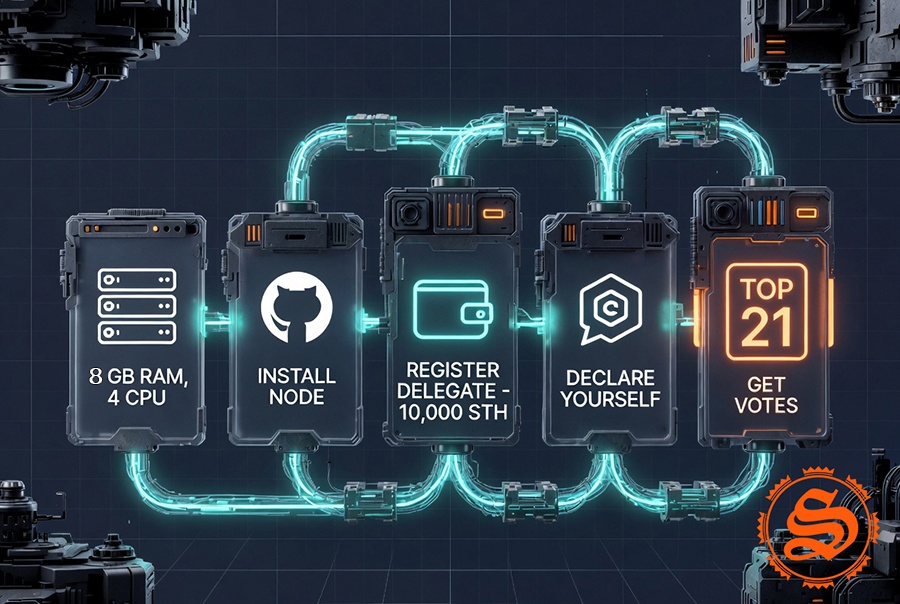
保障网络安全不再是企业数据中心的专属领域。借助全新的 Rust 核心与 Iroh P2P 传输层,任何人都可以在世界任何地方运行验证节点并参与共识。
推荐节点配置
8 GB 内存,4 核 CPU,64 GB HDD 或 32 GB SSD。
- 1
注册并加入竞选
保障网络安全不再是企业数据中心的专属领域。借助全新的 Rust 核心与 Iroh P2P 传输层,任何人都可以在世界任何地方运行验证节点并参与共识。
- 2
部署您的节点(无需静态 IP)
下载轻量级 sth-core-pq 二进制文件。它仅需约 800 MB 内存与约 8 GB 磁盘空间即可运行。得益于 Iroh QUIC NAT 穿透技术,您无需静态 IP 或开放端口,即可从笔记本电脑、Raspberry Pi 或服务器安全出块。
- 3
宣布您的代理人候选资格
在社区论坛提交提案,详述您的网络配置、拟议的分红比例及附加服务。随后通过 Telegram 和主动推广向社区介绍您的委托人。
- 4
赚取真实收益
赚取您所生产区块的100%网络手续费。在零通胀发行的机制下,您的奖励由真实的网络使用价值支撑:转账、代币发行、域名注册、P2P存储、dVPN中继等。
- 5
参与并推动生态发展
委托人由社区选举产生。通过提供透明的奖励分享、运行公共 Netfory 种子节点,或积极参与 Web 4.0 生态建设来赢得社区信任。
社区
社区联系
作为委托人,积极参与和与社区联系对于获得投票至关重要。获得委托人席位具有竞争性,需要超越节点管理。
基于 SmartHoldem 构建新应用
提供代码审查和漏洞报告
社区外联和教育
向投票者提供奖励百分比(以进入 TOP 21)
奖励根据投票者的参与份额和委托人的支付百分比来衡量。
量子盾
SmartHoldem 量子盾
我们如何保护区块链免受未来计算机的威胁
当市场还在讨论行情走势时,一种足以瓦解传统密码学的威胁正在悄然成熟。Shor算法在足够强大的量子计算机上可以破解 ECDSA——这是当今大多数区块链的数学基础。SmartHoldem 不会坐等假设中的「X日」到来。
我们正在今天构筑防护盾牌。 A阶段(后量子密钥承诺)已在主网正式激活。
路线图
实施计划:混合模型
我们排除了突然性硬分叉和强制大规模迁移的方式。向量子抗性的过渡将是渐进的、无缝的,并完全向下兼容:
阶段 1
密钥承诺(已激活)
- 用户现已可通过 vendorField(sthpq1:...)将其未来 ML-DSA-44 公钥的 SHA-256 哈希锚定上链。
- 这可在第二阶段激活时防止「竞态条件」攻击,在量子威胁实际到来之前保护钱包安全。
阶段 2
混合二次签名(已支持)
- 用户可在现有钱包上注册后量子 ML-DSA-44 公钥(NIST FIPS 204)作为二次签名。
- 自此,每笔交易均需两个签名验证:经典 secp256k1 签名和全新的量子抗性签名。
- 经典密钥保持完整兼容性,后量子密钥则新增量子抗性保护层——形成稳健的混合方案,即使任一算法遭到破解,您的资产依然安全。
阶段 3
全网量子抗性(规划中)
- 全部21位活跃委托人使用后量子签名对区块进行签署,以防止共识欺骗攻击。
- Iroh P2P 传输层采用混合密钥交换(X25519 + ML-KEM-768)保护消息和 dApp 数据安全(SHIP-40)。
架构
升级锁具,而非金库
与其他需要用户创建新钱包并大规模转移资产的网络不同,SmartHoldem 充分利用其独特的二次签名架构,实现无缝量子升级。
地址形成
您的 SmartHoldem 地址由经典 secp256k1 公钥派生,该地址保持不变。
第二密钥激活
您在现有地址上注册后量子 ML-DSA-44 公钥作为二次签名。
混合双重保护
此后每笔交易须同时通过经典签名与后量子签名验证方为有效。
最终成果
- 无需更换钱包或地址
- 您的资产完整保留在原有位置,多年积累无需变动
- 无需复杂的钱包迁移操作
- 您的账户现已受到双重密码学保护
- 即使量子计算机破解了您的第一个私钥,没有有效的第二个(抗量子)签名,也无法转移您的资产
对于使用单一签名的用户: 您可以随时激活第二签名,立即启用量子防护,或在遥远的未来迁移至全新的量子安全地址类型。
深度技术
技术细节和网络保护
受保护的委托人
- 在 DPoS 网络中,委托人签署区块
- 被攻破的委托人签名将威胁整个区块链的完整性
- 在协议层面实施 PQC 使 SmartHoldem 成为能够抵抗共识欺骗的「数字堡垒」
优化签名体积
- 我们选用 ML-DSA-44(NIST FIPS 204),因其实现了最佳平衡:签名大小约 2.4 kB,验证时间低于毫秒级
- Rust 核心的并行处理能力(Rayon)确保此类大体量交易可即时完成验证,同时不影响同步速度
算法敏捷性
- 协议在 PQC 对象中包含 alg_id 字节
- 这使未来的升级(例如迁移至 FN-DSA-512 / Falcon)可无缝进行,用户无需更换地址或迁移资产
- 对用户而言,这与使用熟悉的钱包体验完全一致
开发
开发中的代码
Rust 核心(sth-core-pq)已内置新验证层的密码学基础。以下是混合集成的代码概览:
//! Quantum Shield: ML-DSA-44 (NIST FIPS 204) keys derived from a passphrase, plus the stage-A

//! commitment format (`sthpq1:<alg>:<sha256(pk)>` in a self-transfer vendorField). See docs/SPEC-PQ-V3.md.


use crate::error::{Error, Result};
use ml_dsa::{EncodedSignature, EncodedVerifyingKey, MlDsa44, Signature, SigningKey, VerifyingKey, B32};
use sha2::{Digest, Sha256};

/// Algorithm ids (first byte of every PQ object).

pub const ALG_ML_DSA_44: u8 = 0x01;
pub const PK_LEN: usize = 1312;
pub const SIG_LEN: usize = 2420;
/// Domain separation for the ML-DSA context string.

const CTX: &[u8] = b"sth-pq-v1";
/// Context of stage-C block signatures (`M_B = sha256(header || blockSignature)`).

pub const BLOCK_CTX: &[u8] = b"sth-pq-block-v1";
/// Commitment prefix in vendorField.

pub const COMMITMENT_PREFIX: &str = "sthpq1:";

pub struct PqKeyPair {
    signing: SigningKey<MlDsa44>,
}

impl PqKeyPair {
    /// Deterministic: seed ξ = sha256("sth-pq-v1" || passphrase). Same passphrase → same key on every device.

    pub fn from_passphrase(passphrase: &str) -> Self {
        let mut h = Sha256::new();
        h.update(CTX);
        h.update(passphrase.as_bytes());
        let seed: [u8; 32] = h.finalize().into();
        Self::from_seed(&seed)
    }

    pub fn from_seed(seed: &[u8; 32]) -> Self {
        Self { signing: SigningKey::<MlDsa44>::from_seed(&B32::from(*seed)) }
    }

    /// FIPS 204 pkEncode — 1 312 bytes.

    pub fn public_key(&self) -> Vec<u8> {
        self.signing.expanded_key().verifying_key().encode().to_vec()
    }

    pub fn public_key_hex(&self) -> String {
        hex::encode(self.public_key())
    }

    /// Deterministic ML-DSA-44 signature (2 420 bytes) over `message` with the sth context.

    pub fn sign(&self, message: &[u8]) -> Result<Vec<u8>> {
        self.sign_with_ctx(message, CTX)
    }

    pub fn sign_with_ctx(&self, message: &[u8], ctx: &[u8]) -> Result<Vec<u8>> {
        let sig = self.signing.expanded_key().sign_deterministic(message, ctx).map_err(|_| Error::Serialization("ml-dsa sign".into()))?;
        Ok(sig.encode().to_vec())
    }

    /// What a wallet publishes in stage A: `sthpq1:01:<sha256(pk) hex>`.

    pub fn commitment(&self) -> String {
        commitment_for_public_key(&self.public_key())
    }
}

pub fn commitment_hash(public_key: &[u8]) -> [u8; 32] {
    Sha256::digest(public_key).into()
}

pub fn commitment_for_public_key(public_key: &[u8]) -> String {
    format!("{COMMITMENT_PREFIX}{:02x}:{}", ALG_ML_DSA_44, hex::encode(commitment_hash(public_key)))
}

pub fn verify(public_key: &[u8], message: &[u8], signature: &[u8]) -> Result<bool> {
    verify_with_ctx(public_key, message, signature, CTX)
}

pub fn verify_with_ctx(public_key: &[u8], message: &[u8], signature: &[u8], ctx: &[u8]) -> Result<bool> {
    if public_key.len() != PK_LEN || signature.len() != SIG_LEN {
        return Ok(false);
    }
    let pk = EncodedVerifyingKey::<MlDsa44>::try_from(public_key).map_err(|_| Error::Serialization("ml-dsa pk".into()))?;
    let sig = EncodedSignature::<MlDsa44>::try_from(signature).map_err(|_| Error::Serialization("ml-dsa sig".into()))?;
    let Some(sig) = Signature::<MlDsa44>::decode(&sig) else { return Ok(false) };
    Ok(VerifyingKey::<MlDsa44>::decode(&pk).verify_with_context(message, ctx, &sig))
}

/// Stage B: PQ public key registered by a wallet (type 1, v3). Lives in `WalletState.pq_key`, so undo is automatic.

#[derive(Debug, Clone, PartialEq, Eq, serde::Serialize, serde::Deserialize)]
#[serde(rename_all = "camelCase")]
pub struct PqKey {
    pub algorithm: u8,
    /// Raw PQ public key, hex (1 312 bytes for ML-DSA-44).

    pub public_key: String,
    pub since: u64,
}

/// Parsed stage-A commitment.

#[derive(Debug, Clone, PartialEq, Eq, serde::Serialize, serde::Deserialize)]
#[serde(rename_all = "camelCase")]
pub struct PqCommitment {
    pub algorithm: u8,
    /// sha256(public key), hex.

    pub commitment: String,
    pub height: u64,
}

/// `sthpq1:<alg 2 hex>:<64 hex>` → (alg, hash hex). Only known algorithm ids are accepted.

pub fn parse_commitment(vendor_field: &str) -> Option<(u8, String)> {
    let rest = vendor_field.strip_prefix(COMMITMENT_PREFIX)?;
    let (alg, hash) = rest.split_once(':')?;
    if alg.len() != 2 || hash.len() != 64 || !hash.bytes().all(|b| b.is_ascii_hexdigit() && !b.is_ascii_uppercase()) {
        return None;
    }
    let alg = u8::from_str_radix(alg, 16).ok()?;
    (alg == ALG_ML_DSA_44).then(|| (alg, hash.to_string()))
}量子霸权并非密码学的终点,而是其下一个进化阶段。我们正在采用无法被暴力破解的数学算法,并将其直接集成到 Web 4.0 DPoS 网络的核心之中。未来已然到来,且已得到充分保障。未来已经到来。而且它已被保护。