🛡️ SmartHoldem:Quantum Shield。我们如何保护区块链免受未来计算机的威胁。
当市场还在讨论K线和波动率时,一种能够瓦解经典密码学的威胁正在科技巨头的实验室中日趋成熟。在足够强大的量子计算机上运行的Shor算法可能破解ECDSA(椭圆曲线)——这是包括SmartHoldem在内的绝大多数区块链钱包和交易当前所依赖的数学基础。
我们不会坐等假设中的"X日"到来。后量子密码学(PQC)向SmartHoldem生态系统的整合已经启动。以下是我们面向后量子时代的路线图详解。
1. 现代网络的主要漏洞是什么?
区块链密码学依赖单向函数:从私钥生成公钥很容易,但在经典计算机上逆向推导几乎不可能。量子算法打破了这一范式。如果恶意行为者获得了足够强大的量子计算栈,密钥生成机制将变得"透明"。在这些条件下,即使拥有强密码也无法幸免,因为漏洞在于数学基础本身,而非用户数据。
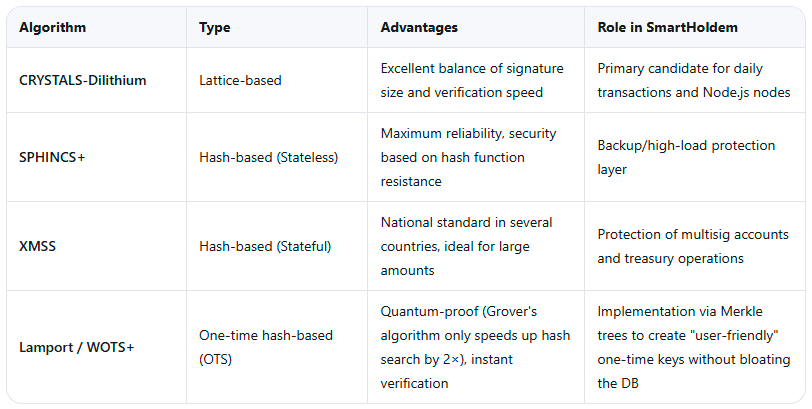
2. 武器库:我们选择了哪些算法?
从零开始开发密码学,在没有多年独立审计的情况下是不合理的风险。SmartHoldem正在与NIST标准化竞赛的入围者以及经过时间考验的方案保持一致:
3. 实施计划:混合模型
我们排除了突然的硬分叉和强制迁移。过渡将是渐进且无缝的:
第一阶段:混合签名
交易将同时使用经典 ECDSA 和新的 PQC 算法(如 Dilithium)进行签名。即使一种方法被攻破,另一种仍能保持保护。
第二阶段:更新 STH-Core
由于 SmartHoldem 节点使用 TypeScript/Node.js 编写,我们将通过 node-addon-api 集成用 Rust 或 C++ 编写的优化 PQC 库。这在不牺牲密码学强度的前提下,保持了 DPoS 网络的高吞吐量。
第三阶段:量子地址
引入一种新的地址类型,其扩展公钥具有抗量子分析能力。用户将能够逐步将资金转移到"量子安全"钱包。
4. 杀手级特性:通过第二签名实现混合量子盾
与许多需要用户创建新钱包并批量转移资产的链不同,SmartHoldem 利用了一个独特的架构特性——第二签名机制。
工作原理:
- SmartHoldem 中的地址由第一个公钥的哈希值构成。
- 当第二签名被激活时,第二个公钥将被记录在区块链上。
- 我们将这个第二密钥的生成方式从 ECDSA 替换为后量子算法。
结果:你无需更换钱包。当你激活第二密码短语时,系统会自动为你的账户施加"后量子锁"。你的地址保持不变,你的币仍留在多年来的原处,但现在它们受到第二层密码学的保护。即使量子计算机计算出你的第一个私钥,没有有效的第二(抗量子)签名也无法发送交易。SmartHoldem 节点将直接拒绝该尝试。
对于使用单签名的用户:你需要激活第二签名(这将立即启用量子保护),或者在新地址类型发布后将资金转移到新地址。
5. 技术细节与网络保护
- 受保护的委托节点:在 DPoS 网络中,委托节点对区块进行签名。伪造其签名将威胁整个区块链的完整性。在协议层面实施 PQC 使 SmartHoldem 成为一座抵御共识伪造的"数字堡垒"。
- 交易大小:基于哈希的方案(Lamport/SPHINCS+)生成的签名大小以千字节计。节点逻辑将经过调整,以正确处理"重型"交易而不损失同步速度。
- OTS 优化:为避免区块链膨胀,一次性密钥将被聚合到 Merkle 树中。对用户而言,这看起来像一个熟悉的钱包,但在数学层面,每个密钥严格只使用一次,签名后即失效。
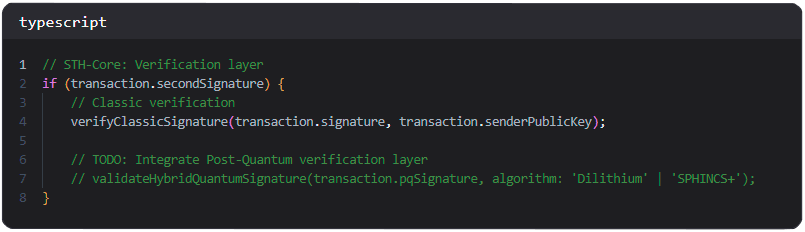
代码开发中
我们已经在为新验证层准备基础设施。以下是核心集成方式的一瞥:
量子霸权并非密码学的终结,而是其下一个进化阶段。
SmartHoldem 并非事后补救。我们正在为未来奠定基础。我们选择的是无法被暴力破解的数学,并将其直接融入我们 DPoS 网络的核心。
未来已经到来。而它已被守护。