SmartHoldem · Écosystème Web 4.0
Blockchain SmartHoldem : Web 4.0 & Post-Quantique Sécurité
Infrastructure Blockchain DPoS Innovante
SmartHoldem est la couche décentralisée de confiance et de règlement pour le Web 4.0. Réécrit de zéro en Rust, il offre une architecture P2P avec traversée NAT intégrée et résistance quantique.
Survolez pour voir les nœuds. Domicile ou serveur. Un seul maillage.
Vitesse & Échelle
Conçu pour la Vitesse et l'Échelle
Le nouveau cœur Rust de SmartHoldem repousse les limites traditionnelles de la blockchain : les goulets d'étranglement de Node.js et PostgreSQL sont remplacés par un moteur optimisé et Sled DB, offrant une synchronisation ultrarapide et un débit massif.
Traitement des Blocs en Millisecondes
Les blocs de 500 transactions sont vérifiés et appliqués en ~50 ms. Grâce au gadget de finalité BFT et au traitement parallèle, le réseau atteint une finalité absolue et irréversible en seulement 1 slot (~8 secondes).
Évolutivité Sans Serveur Véritable
Propulsé par le protocole P2P Iroh. Aucun fournisseur cloud centralisé n'est nécessaire, mais vous pouvez exécuter votre propre nœud. Tout ordinateur portable, Raspberry Pi ou appareil mobile ARM64 peut être un nœud complet de validation derrière n'importe quel NAT, sans adresse IP statique.
Écologique et Léger
Un nœud de validation complet ne nécessite désormais que ~800 Mo de RAM. DPoS combiné aux abstractions à coût zéro de Rust fait de ce réseau l'un des plus économes en énergie qui soit.
Benchmarks
Benchmarks de Performance
Les tests de charge réels sur le nouveau cœur Rust confirment une évolutivité de niveau entreprise, comparable à Visa.
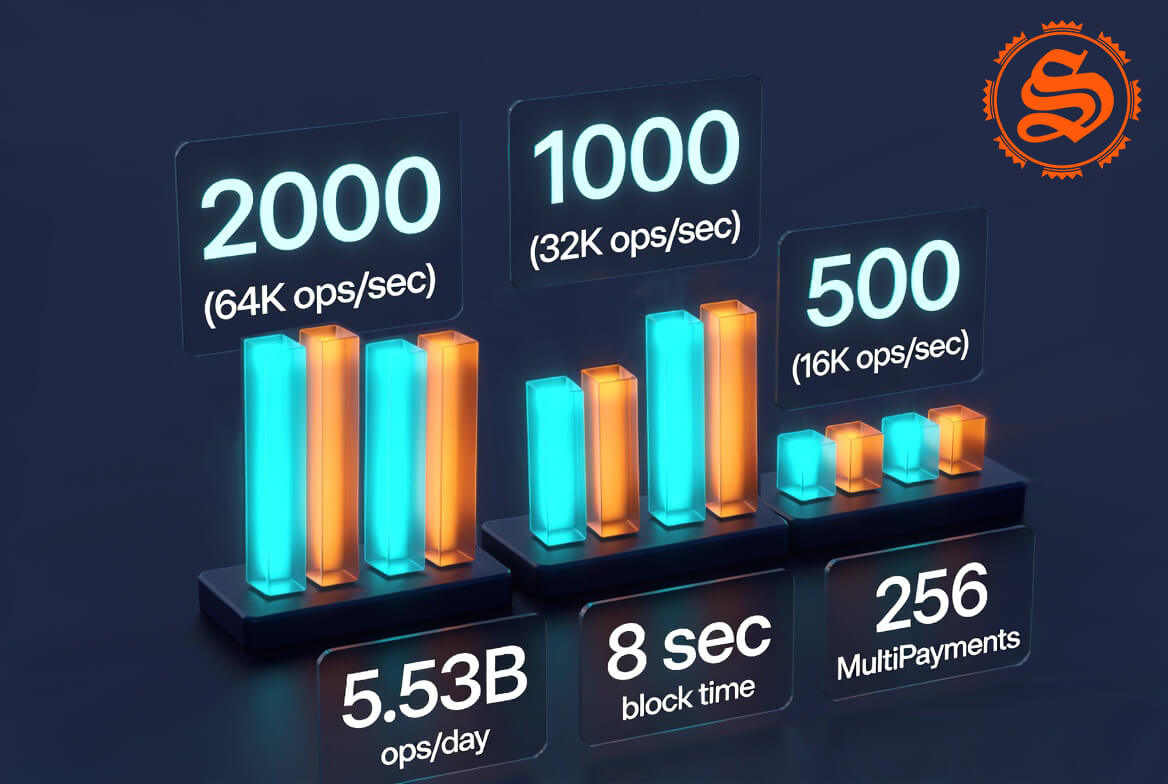
Les performances sont mesurées, non présumées. Les benchmarks suivants reflètent la nouvelle architecture Rust + Sled avec vérification parallèle des signatures (Rayon) et des pipelines cryptographiques optimisés :
256
MultiPayments par TX
5.53B
Ops / Jour (pic)
| Configuration | Ops / Seconde | Ops / Heure | Ops / Jour |
|---|---|---|---|
| 2000 TX/block (MultiPayments) | 64,000 | 230.4M | 5.53B |
| 1000 TX/block (MultiPayments) | 32,000 | 115.2M | 2.76B |
| 500 TX/block (MultiPayments) | 16,000 | 57.6M | 1.38B |
Sous le Capot
Pile Technique
Moteur Blockchain Principal
- Langage: 100% Rust avec vérification parallèle des signatures (Rayon), sécurité mémoire et abstractions sans coût.
- Base de données: Stockage clé-valeur embarqué Sled avec compression zstd = 11.7M+ blocs en ~8 GB, remplaçant les dépendances PostgreSQL héritées.
- Consensus: DPoS avec 21 délégués actifs, renforcé par un gadget de finalité BFT (finalité déterministe en 1 slot).
- Cryptographie: Modèle de sécurité hybride. secp256k1 classique (BIP-Schnorr) + ML-DSA-44 post-quantique (NIST FIPS 204) via Quantum Shield.
API, SDK & SmartNet
- Pont développeur: IPC natif window.smartholdem pour les dApps Tauri. Accès sécurisé et sandboxé à la signature, au stockage P2P et à l'état du réseau.
- Objets programmables: SmartObjects et jetons natifs. Registres, émission, aucun overhead de smart contract et aucun risque EVM.
- Stockage de données: Vérification par adressage de contenu BLAKE3. Métadonnées ancrées on-chain dans SmartNetData, intégrité absolue, sans indexeurs externes.
- API & SDK: RESTful API + SDK 100% rétrocompatibles. Flux push QUIC en temps réel pour des mises à jour instantanées sans interrogation.
Transport P2P Web 4.0
- Protocole: Construit sur Iroh (QUIC/UDP), fournissant des connexions chiffrées et multiplexées avec traversée NAT native et hole-punching. Les noeuds peuvent produire et synchroniser des blocs depuis derrière des routeurs domestiques sans adresse IP statique.
- Topologie réseau: Architecture double pile. La communication principale s'effectue via le maillage Iroh décentralisé, tandis qu'un pont WebSocket/Protobuf hérité (port 4001) est maintenu exclusivement pour la rétrocompatibilité avec les noeuds sur serveurs.
- Découverte décentralisée: La découverte de pairs repose sur Mainline DHT, le mDNS local et un carnet d'adresses de pairs signé cryptographiquement, éliminant toute dépendance envers des services DNS centralisés ou des relais publics.
Décentralisation Réelle
Gouverné par la Communauté, Pas par les Entreprises
La décentralisation est fondamentale. La blockchain DPoS SmartHoldem est immuable, et toutes les opérations sont irréversibles. Toute transaction est transparemment disponible pour consultation sur l'Explorateur de Blocs ou via API à tout moment.
Vote Démocratique
Les validateurs sont choisis sur la base de la réputation, non du contrôle centralisé.
Pas de Coins Gelés
Les utilisateurs votent avec le pouvoir de leur solde. Les coins restent sous le contrôle total de l'utilisateur.
Responsabilité
Tout détenteur de STH peut voter, élire ou annuler des délégués. Les délégués inefficaces sont rapidement remplacés par la communauté.
Propriété
Détecter juste >1 STH accorde des droits de vote complets sur le réseau.
Le Système des Délégués
Le TOP 21 : Sécuriser le Réseau
Les délégués (également appelés témoins ou producteurs de blocs) sont responsables de la vérification des transactions, de la création de nouveaux blocs et de la protection du réseau SmartHoldem. Ils ne peuvent pas modifier ni influencer les données des transactions.
21
Délégués Actifs dans le TOP
8s
Temps Moyen de Bloc
100%
Voté par la Communauté
0%
Contrôle Centralisé
Le système de délégation est hautement compétitif. Un délégué peut entrer ou sortir du TOP 21 à tout moment. Ce schéma durable offre l'opportunité aux nouveaux délégués de se prouver et d'attirer l'attention de la communauté.
Économie
Récompenses Durables. Zéro Émission Inflationniste.
Il n'y a pas de pas d'émission dans la blockchain SmartHoldem (DPoS). Les délégués reçoivent des récompenses exclusivement des frais de transaction, assurant un modèle économique déflationniste et durable.
Le délégué qui signe le bloc reçoit TOUS LES FRAIS RÉSEAU des transactions incluses dans ce bloc.
Comment les Délégués Gagnent
500 STH
par bloc (max)
500 transactions standard dans un bloc → jusqu'à 500 STH gagnés.
10 000 STH
frais d'inscription
Transaction d'inscription de délégué → 10 000 STH gagnés.
500 STH
émission de tokens
50 % des frais sont brûlés
Chaque nouveau lancement de token natif Web4 rapporte une récompense au délégué.
Types de Transactions Avancées
SmartHoldem supporte un écosystème riche de types de transactions, générant des revenus de frais diversifiés :
Participer
Devenir Délégué SmartHoldem
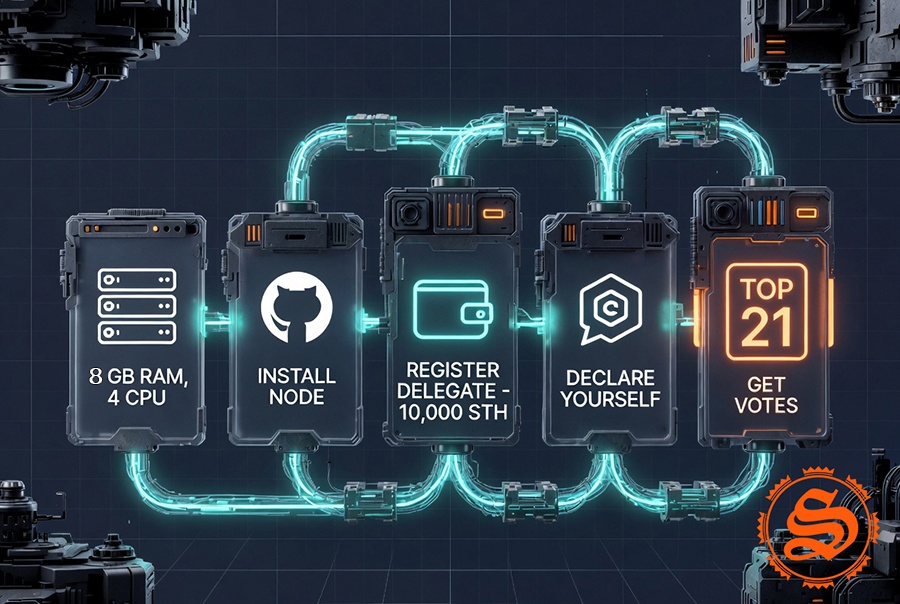
La sécurisation du réseau n'est plus réservée aux centres de données d'entreprise. Grâce au nouveau cœur Rust et au transport P2P Iroh, chacun peut exécuter un nœud de validation et participer au consensus depuis n'importe où dans le monde.
Spécifications Recommandées du Nœud
8 Go de RAM, 4 cœurs CPU, 64 Go HDD ou 32 Go SSD.
- 1
Inscrivez-vous et Entrez dans la Course
La sécurisation du réseau n'est plus réservée aux centres de données d'entreprise. Grâce au nouveau cœur Rust et au transport P2P Iroh, chacun peut exécuter un nœud de validation et participer au consensus depuis n'importe où dans le monde.
- 2
Configurez Votre Nœud (Sans IP Statique)
Téléchargez le binaire léger sth-core-pq. Il fonctionne avec seulement ~800 Mo de RAM et ~8 Go d'espace disque. Grâce à la traversée NAT Iroh QUIC, vous n'avez pas besoin d'une adresse IP statique ni de ports ouverts — produisez des blocs en toute sécurité depuis votre ordinateur portable, votre Raspberry Pi ou un serveur.
- 3
Annoncez votre candidature en tant que délégué
Soumettez une proposition dans le Forum Communautaire en détaillant votre configuration réseau, le pourcentage de rétribution proposé et les services supplémentaires offerts. Présentez ensuite votre délégué à la communauté via Telegram et une démarche active d'engagement.
- 4
Générez un Rendement Réel
Percevez 100 % des frais réseau issus des blocs que vous produisez. Sans émission inflationniste, vos récompenses reposent sur une utilité réseau concrète : transferts, lancements de tokens, enregistrement de noms, stockage P2P, relais dVPN, etc.
- 5
Engagez-vous et Faites Croître l'Écosystème
Les délégués sont choisis par la communauté. Bâtissez la confiance en proposant un partage transparent des récompenses, en exploitant des seeders Netfory publics ou en contribuant activement à l'écosystème Web 4.0.
Communauté
Connexion Communautaire
En tant que délégué, la participation active et la connexion à la communauté sont essentielles pour obtenir des votes. Générer des postes de délégué est compétitif et nécessite plus que la gestion de nœuds.
Construire de nouvelles applications basées sur SmartHoldem
Offrir des revues de code et le signalement de vulnérabilités
Sensibilisation et éducation communautaire
Offrir un pourcentage de récompenses aux votants (pour atteindre le TOP 21)
La récompense est mesurée selon la part de participation du votant et le pourcentage de paiement du délégué.
Bouclier Quantique
Bouclier Quantique SmartHoldem
Comment Nous Protégeons la Blockchain contre les Futurs Ordinateurs
Pendant que le marché scrute les graphiques, une menace capable de rendre la cryptographie classique obsolète est en train de mûrir. L'algorithme de Shor, exécuté sur un ordinateur quantique suffisamment puissant, pourrait briser l'ECDSA — le fondement mathématique de la plupart des blockchains actuelles. SmartHoldem n'attend pas un hypothétique « Jour X ».
Nous construisons le bouclier aujourd'hui. L'Étape A (Engagements de Clés Post-Quantiques) est déjà ACTIVE sur le mainnet.
Feuille de route
Plan d'Implémentation : Modèle Hybride
Nous écartons les hard forks brutaux et les migrations de masse forcées. La transition vers la résilience quantique est progressive, transparente et rétrocompatible :
Phase 1
Engagements de Clés (Actif)
- Les utilisateurs peuvent déjà ancrer le hachage SHA-256 de leur future clé publique ML-DSA-44 via le vendorField (sthpq1:...).
- Cela prévient les attaques par « condition de course » lors de l'activation de la Phase 2, en sécurisant le portefeuille avant que la menace quantique ne se concrétise.
Phase 2
Secondes Signatures Hybrides (Accepté)
- Les utilisateurs peuvent enregistrer une clé publique post-quantique ML-DSA-44 (NIST FIPS 204) en tant que seconde signature sur leur portefeuille existant.
- À partir de ce moment, chaque transaction requiert deux signatures : la signature classique secp256k1 et la nouvelle signature résistante aux menaces quantiques.
- La clé classique reste active pour une compatibilité totale, tandis que la clé post-quantique ajoute une seconde couche résistante aux attaques quantiques — formant un schéma hybride robuste qui protège vos actifs même si l'un des algorithmes venait à être compromis.
Phase 3
Résilience Réseau Complète (Planifié)
- Les 21 délégués actifs signent les blocs avec des signatures post-quantiques afin d'empêcher toute usurpation du consensus.
- La couche de transport P2P Iroh utilise un échange de clés hybride (X25519 + ML-KEM-768) pour sécuriser les données du messenger et des dApps (SHIP-40).
Architecture
Améliorez la Serrure, Pas le Coffre
Contrairement à d'autres réseaux qui exigent la création de nouveaux portefeuilles et des transferts massifs d'actifs, SmartHoldem tire parti de son architecture unique de seconde signature pour une mise à niveau quantique en toute fluidité.
Formation d'Adresse
Votre adresse SmartHoldem est dérivée de votre clé publique classique secp256k1. Celle-ci reste inchangée.
Activation de la Deuxième Clé
Vous enregistrez votre clé publique post-quantique ML-DSA-44 en tant que seconde signature sur votre adresse existante.
Protection Hybride
Chaque transaction requiert désormais à la fois la signature classique et la signature post-quantique pour être valide.
Le Résultat
- Vous n'avez pas besoin de changer de portefeuille ni d'adresse
- Vos coins restent exactement là où ils se trouvent depuis des années
- Aucune migration de portefeuille complexe
- Votre compte est désormais protégé par une double couche cryptographique
- Même si un ordinateur quantique parvient à dériver votre première clé privée, il ne peut pas déplacer vos fonds sans la seconde signature (résistante au quantique) valide
Pour les utilisateurs avec une seule signature : Vous pouvez activer une seconde signature à tout moment pour bénéficier instantanément d'une protection quantique, ou migrer vers de nouveaux types d'adresses quantiques sécurisées dans un avenir lointain.
Deep Tech
Nuances Techniques & Protection du Réseau
Délégués Sous Protection
- Dans un réseau DPoS, les délégués signent les blocs
- Des signatures de délégués compromises menacent l'intégrité de l'ensemble de la blockchain
- Implémenter PQC au niveau du protocole fait de SmartHoldem une « forteresse numérique » résistante à la falsification du consensus
Taille de Signature Optimisée
- Nous avons sélectionné ML-DSA-44 (NIST FIPS 204) pour son équilibre optimal : signatures de ~2,4 ko et vérification en moins d'une milliseconde
- Le traitement parallèle (Rayon) du cœur Rust garantit que ces transactions lourdes sont vérifiées instantanément sans perte de vitesse de synchronisation
Agilité Algorithmique
- Le protocole inclut un octet alg_id dans les objets PQC
- Cela permet des mises à niveau futures transparentes (par exemple, vers FN-DSA-512 / Falcon) sans que les utilisateurs aient besoin de changer d'adresses ou de migrer leurs fonds
- Pour l'utilisateur, cela ressemble à un portefeuille familier
Développement
Code en Cours
Le cœur Rust (sth-core-pq) intègre déjà la fondation cryptographique pour la nouvelle couche de vérification. Voici un aperçu de l'intégration hybride :
//! Quantum Shield: ML-DSA-44 (NIST FIPS 204) keys derived from a passphrase, plus the stage-A

//! commitment format (`sthpq1:<alg>:<sha256(pk)>` in a self-transfer vendorField). See docs/SPEC-PQ-V3.md.


use crate::error::{Error, Result};
use ml_dsa::{EncodedSignature, EncodedVerifyingKey, MlDsa44, Signature, SigningKey, VerifyingKey, B32};
use sha2::{Digest, Sha256};

/// Algorithm ids (first byte of every PQ object).

pub const ALG_ML_DSA_44: u8 = 0x01;
pub const PK_LEN: usize = 1312;
pub const SIG_LEN: usize = 2420;
/// Domain separation for the ML-DSA context string.

const CTX: &[u8] = b"sth-pq-v1";
/// Context of stage-C block signatures (`M_B = sha256(header || blockSignature)`).

pub const BLOCK_CTX: &[u8] = b"sth-pq-block-v1";
/// Commitment prefix in vendorField.

pub const COMMITMENT_PREFIX: &str = "sthpq1:";

pub struct PqKeyPair {
    signing: SigningKey<MlDsa44>,
}

impl PqKeyPair {
    /// Deterministic: seed ξ = sha256("sth-pq-v1" || passphrase). Same passphrase → same key on every device.

    pub fn from_passphrase(passphrase: &str) -> Self {
        let mut h = Sha256::new();
        h.update(CTX);
        h.update(passphrase.as_bytes());
        let seed: [u8; 32] = h.finalize().into();
        Self::from_seed(&seed)
    }

    pub fn from_seed(seed: &[u8; 32]) -> Self {
        Self { signing: SigningKey::<MlDsa44>::from_seed(&B32::from(*seed)) }
    }

    /// FIPS 204 pkEncode — 1 312 bytes.

    pub fn public_key(&self) -> Vec<u8> {
        self.signing.expanded_key().verifying_key().encode().to_vec()
    }

    pub fn public_key_hex(&self) -> String {
        hex::encode(self.public_key())
    }

    /// Deterministic ML-DSA-44 signature (2 420 bytes) over `message` with the sth context.

    pub fn sign(&self, message: &[u8]) -> Result<Vec<u8>> {
        self.sign_with_ctx(message, CTX)
    }

    pub fn sign_with_ctx(&self, message: &[u8], ctx: &[u8]) -> Result<Vec<u8>> {
        let sig = self.signing.expanded_key().sign_deterministic(message, ctx).map_err(|_| Error::Serialization("ml-dsa sign".into()))?;
        Ok(sig.encode().to_vec())
    }

    /// What a wallet publishes in stage A: `sthpq1:01:<sha256(pk) hex>`.

    pub fn commitment(&self) -> String {
        commitment_for_public_key(&self.public_key())
    }
}

pub fn commitment_hash(public_key: &[u8]) -> [u8; 32] {
    Sha256::digest(public_key).into()
}

pub fn commitment_for_public_key(public_key: &[u8]) -> String {
    format!("{COMMITMENT_PREFIX}{:02x}:{}", ALG_ML_DSA_44, hex::encode(commitment_hash(public_key)))
}

pub fn verify(public_key: &[u8], message: &[u8], signature: &[u8]) -> Result<bool> {
    verify_with_ctx(public_key, message, signature, CTX)
}

pub fn verify_with_ctx(public_key: &[u8], message: &[u8], signature: &[u8], ctx: &[u8]) -> Result<bool> {
    if public_key.len() != PK_LEN || signature.len() != SIG_LEN {
        return Ok(false);
    }
    let pk = EncodedVerifyingKey::<MlDsa44>::try_from(public_key).map_err(|_| Error::Serialization("ml-dsa pk".into()))?;
    let sig = EncodedSignature::<MlDsa44>::try_from(signature).map_err(|_| Error::Serialization("ml-dsa sig".into()))?;
    let Some(sig) = Signature::<MlDsa44>::decode(&sig) else { return Ok(false) };
    Ok(VerifyingKey::<MlDsa44>::decode(&pk).verify_with_context(message, ctx, &sig))
}

/// Stage B: PQ public key registered by a wallet (type 1, v3). Lives in `WalletState.pq_key`, so undo is automatic.

#[derive(Debug, Clone, PartialEq, Eq, serde::Serialize, serde::Deserialize)]
#[serde(rename_all = "camelCase")]
pub struct PqKey {
    pub algorithm: u8,
    /// Raw PQ public key, hex (1 312 bytes for ML-DSA-44).

    pub public_key: String,
    pub since: u64,
}

/// Parsed stage-A commitment.

#[derive(Debug, Clone, PartialEq, Eq, serde::Serialize, serde::Deserialize)]
#[serde(rename_all = "camelCase")]
pub struct PqCommitment {
    pub algorithm: u8,
    /// sha256(public key), hex.

    pub commitment: String,
    pub height: u64,
}

/// `sthpq1:<alg 2 hex>:<64 hex>` → (alg, hash hex). Only known algorithm ids are accepted.

pub fn parse_commitment(vendor_field: &str) -> Option<(u8, String)> {
    let rest = vendor_field.strip_prefix(COMMITMENT_PREFIX)?;
    let (alg, hash) = rest.split_once(':')?;
    if alg.len() != 2 || hash.len() != 64 || !hash.bytes().all(|b| b.is_ascii_hexdigit() && !b.is_ascii_uppercase()) {
        return None;
    }
    let alg = u8::from_str_radix(alg, 16).ok()?;
    (alg == ALG_ML_DSA_44).then(|| (alg, hash.to_string()))
}La suprématie quantique n'est pas la fin de la cryptographie, mais sa prochaine étape évolutive. Nous choisissons des mathématiques qui ne peuvent pas être résolues par la force brute et les intégrons directement au cœur de notre réseau DPoS Web 4.0. L'avenir est déjà là. Et il est sécurisé. L'avenir est déjà là. Et il est sécurisé.
Rejoindre le Réseau
Votre Nœud. Vos Règles. Votre Web 4.0.
Vous pouvez sécuriser le réseau de nombreuses façons : produire des blocs en tant que délégué, héberger des dApps en tant qu'opérateur Netfory, exploiter un relais dVPN, ou simplement détenir des jetons et voter. Zéro inflation, récompenses d'utilité réelles et une fondation résistante au quantique construite en Rust. L'internet décentralisé a besoin de bâtisseurs — et cela commence avec vous.