🛡️ SmartHoldem : Quantum Shield. Comment nous protégeons la blockchain des ordinateurs de demain.
Alors que le marché discute des graphiques et de la volatilité, une menace capable d'annuler la cryptographie classique mûrit dans les laboratoires des géants de la tech. L'algorithme de Shor sur un ordinateur quantique suffisamment puissant pourrait briser l'ECDSA (courbes elliptiques) — la fondation mathématique sur laquelle reposent aujourd'hui les portefeuilles et les transactions de la plupart des blockchains, y compris SmartHoldem.
Nous n'attendons pas un hypothétique « Jour X ». L'intégration de la cryptographie post-quantique (PQC) dans l'écosystème SmartHoldem a déjà commencé. Voici le détail de notre feuille de route pour l'ère post-quantique.
1. Quelle est la principale vulnérabilité des réseaux modernes ?
La cryptographie blockchain repose sur des fonctions à sens unique : il est facile de générer une clé publique à partir d'une clé privée, mais pratiquement impossible de faire l'inverse sur des ordinateurs classiques. Les algorithmes quantiques brisent ce paradigme. Si un acteur malveillant accède à une pile quantique suffisamment puissante, le mécanisme de génération de clés devient « transparent ». Dans ces conditions, même un mot de passe fort ne vous sauvera pas, car la vulnérabilité réside dans la base mathématique elle-même, et non dans les données de l'utilisateur.
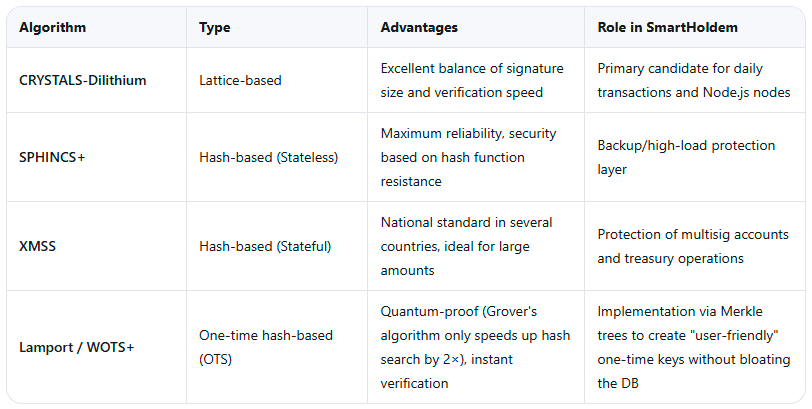
2. L'arsenal : quels algorithmes choisissons-nous ?
Développer la cryptographie de zéro est un risque injustifié sans des années d'audit indépendant. SmartHoldem s'aligne sur les finalistes de la compétition de normalisation du NIST et sur des schémas éprouvés par le temps :
3. Plan de mise en œuvre : modèle hybride
Nous écartons les hard forks brutaux et les migrations forcées. La transition sera progressive et transparente :
Étape 1 : Signatures hybrides
Les transactions seront signées simultanément avec l'ECDSA classique et un nouvel algorithme PQC (par exemple, Dilithium). Même si l'une des méthodes est compromise, l'autre maintiendra la protection.
Étape 2 : Mise à jour de STH-Core
Étant donné que le nœud SmartHoldem est écrit en TypeScript/Node.js, nous intégrerons des bibliothèques PQC optimisées en Rust ou C++ via node-addon-api. Cela préserve le haut débit du réseau DPoS sans sacrifier la robustesse cryptographique.
Étape 3 : Adresses quantiques
Introduction d'un nouveau type d'adresse avec des clés publiques étendues résistantes à l'analyse quantique. Les utilisateurs pourront progressivement transférer leurs fonds vers des portefeuilles « Quantum-Safe ».
4. Fonctionnalité phare : Quantum Shield hybride via double signature
Contrairement à de nombreux réseaux où les utilisateurs devraient créer de nouveaux portefeuilles et effectuer des transferts massifs d'actifs, SmartHoldem exploite une caractéristique architecturale unique — le mécanisme de double signature.
Fonctionnement :
- Une adresse sur SmartHoldem est formée à partir d'un hachage de la première clé publique.
- Lorsque la double signature est activée, une deuxième clé publique est enregistrée sur la blockchain.
- Nous remplaçons la génération de cette deuxième clé par un algorithme post-quantique au lieu de l'ECDSA.
Résultat : Vous n'avez pas besoin de changer de portefeuille. Lorsque vous activez la deuxième phrase secrète, le système applique automatiquement un « verrou post-quantique » à votre compte. Votre adresse reste la même, vos pièces restent exactement là où elles ont été pendant des années, mais elles sont désormais protégées par une seconde couche cryptographique. Même si un ordinateur quantique calcule votre première clé privée, il ne peut pas envoyer une transaction sans une valides double signature (résistante aux attaques quantiques). Le nœud SmartHoldem rejettera simplement la tentative.
Pour les utilisateurs en signature simple : vous devrez soit activer une double signature (ce qui active instantanément la protection quantique), soit transférer vos fonds vers les nouveaux types d'adresses une fois qu'ils seront disponibles.
5. Nuances techniques & protection du réseau
- Délégués sous protection : dans un réseau DPoS, les délégués signent les blocs. La falsification de leurs signatures menace l'intégrité de l'ensemble de la blockchain. L'implémentation du PQC au niveau du protocole fait de SmartHoldem une « forteresse numérique » résistante au faux consensus.
- Taille des transactions : les schémas basés sur le hachage (Lamport/SPHINCS+) génèrent des signatures de taille en kilooctets. La logique des nœuds sera adaptée pour traiter correctement les transactions « lourdes » sans perdre en vitesse de synchronisation.
- Optimisation OTS : pour éviter l'engorgement de la blockchain, les clés à usage unique seront agrégées dans des arbres de Merkle. Pour l'utilisateur, cela ressemble à un portefeuille familier, mais au niveau mathématique, chaque clé est utilisée strictement une seule fois et invalidée après signature.
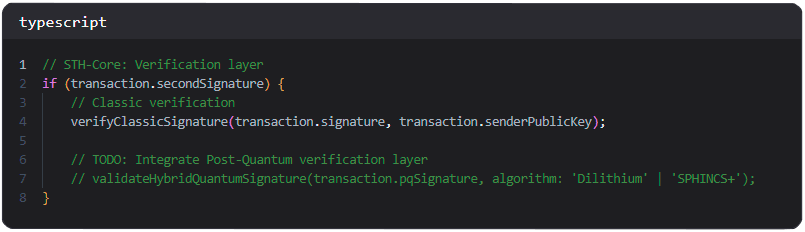
Code en cours de développement
Nous préparons déjà l'infrastructure pour la nouvelle couche de vérification. Voici un aperçu de l'intégration dans le cœur du système :
La suprématie quantique n'est pas la fin de la cryptographie, mais sa prochaine étape évolutive.
SmartHoldem ne s'adapte pas a posteriori. Nous posons aujourd'hui les fondations de l'avenir. Nous choisissons des mathématiques qui ne peuvent pas être « résolues » par force brute et nous les intégrons directement au cœur de notre réseau DPoS.
L'avenir est déjà là. Et il est sécurisé.